Offsend 确保在开发和 CI 工作流中 AI 上下文的边界
Offsend,来自Offsend,通过强制执行明确的AI上下文边界来保护与AI编码助手一起使用的敏感开发者数据。该应用程序监控模型交互,并提供基于配置的控制,防止AI工具查看未经授权的文件,并提供编辑器和CI集成,将这些控制嵌入到正常工作流程中。使用AI代理的安全工程师和开发团队获得集中策略管理,以减少开发和审查过程中意外的数据暴露。
该工具在存储库内管理的具体范围是什么?
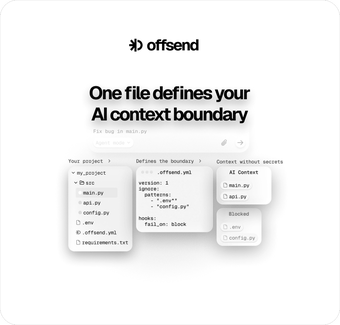
该应用程序将 AI 曝露规则集中在一个单一的 .offsend.yml 配置中,该配置充当存储库的真实来源。该文件与多个 AI 忽略格式同步,因此团队不需要手动维护多个列表。支持的忽略目标包括:
- .cursorignore
- .claudeignore
- .aiexclude
它的秘密删除和运行时保护措施有多精确?
该工具识别代理响应中的秘密,并应用可逆密封机制,生成像 {{TYPE:v1...}} 这样的占位符,可以在本地恢复。它还监控模型上下文协议(MCP)输出,并在响应到达模型之前进行控制。对于已经暴露的数据,审计命令扫描本地代理记录并删除发现的秘密,从而实现对泄露值的事后补救。
它需要哪些平台和集成才能运行?
该应用程序在 macOS 13+ 和 x86_64 及 arm64 的 Linux 版本上运行,并与 MCP 主机和 AI 编辑器集成。已知的集成包括与 MCP 兼容的主机,如 Claude Desktop,以及像 Cursor 和 Windsurf 这样的编辑器。它还作为浏览器扩展可用于网络聊天,并作为 CI 集成,使团队能够将存储库规则连接到自动化工作流,而无需单独的工具。
团队可以在机器和持续工作流中强制执行规则吗?
该工具包括一个面向 CI 的操作,当检测到秘密或忽略规则出现偏差时会使拉取请求失败,从而实现存储库级别的强制执行。一个可选的操作系统沙箱层可以拒绝代理的未经授权的文件读取和网络出口,为高风险环境增加执行时控制。这种组合支持在团队需要更强隔离的情况下进行提交前政策检查和运行时拒绝代理访问。
一种务实的控制措施,适用于使用代理驱动开发的团队,而不是操作安全的替代品
该应用程序适合需要在 AI 辅助编码和审查周围设定可执行边界的开发团队和安全工程师。将其视为深度防御方法中的一层:将配置治理与密钥轮换、访问控制和对标记项目的人为审查结合起来。该应用程序降低了意外暴露的风险,但并不能替代更广泛的操作安全实践和监督。